Este artigo foi revisado de acordo com a Science X's processo editorial e políticas. Editores destacaram os seguintes atributos garantindo a credibilidade do conteúdo:
verificado
fonte confiável
revisar
O contraste entre as etapas experimentadas pelos usuários e os processos de manipulação de dados envolvidos em vários estágios do processo de configuração do dispositivo. O usuário inicia o processo de configuração do seu dispositivo adquirindo um novo dispositivo. As etapas 1 a 18 explicam as etapas necessárias para uma configuração completa do dispositivo de um usuário, por exemplo, um MacBook (macOS 10.15+). Bolhas amarelas indicadas pelas letras A - H são resumos da declaração oficial de política de privacidade da Apple [3]. Os balões A - H destacam exemplos de coleta de informações pessoais que ocorrem em vários estágios do processo de configuração. Além de outros procedimentos de tratamento de dados, como a localização das informações armazenadas (por exemplo, em F), as impressões digitais dos usuários são armazenadas localmente no dispositivo. Ressaltamos que pode haver pequenas variações entre a ordem de apresentação dessas configurações no iOS e no macOS. Além disso, a Siri (etapa 15) não é solicitada durante a configuração do dispositivo no iPhone (iOS 14.0). A ordem do diagrama é baseada na ordem de apresentação das configurações no macOS. Crédito: Privacidade de aplicativos padrão no ecossistema móvel da Apple (2024)
"Privacidade. Isso é iPhone", proclama o slogan. Uma nova pesquisa da Universidade Aalto discorda.
Estudo após estudo mostrou como aplicativos voluntários de terceiros prejudicam a privacidade das pessoas. Agora, pela primeira vez, pesquisadores da Universidade Aalto investigaram as configurações de privacidade dos aplicativos padrão da Apple, aqueles que são praticamente inevitáveis em um novo dispositivo, seja um computador, tablet ou telefone celular.
Os pesquisadores apresentarão suas descobertas em meados de maio na conferência CHI, e o artigo de pesquisa revisado por pares já está disponível on-line.
"Nós nos concentramos em aplicativos que são parte integrante da plataforma e do ecossistema. Esses aplicativos estão colados à plataforma e é praticamente impossível livrar-se deles", diz o professor associado Janne Lindqvist, chefe do departamento de ciência da computação da Aalto.
Os pesquisadores estudaram oito aplicativos: Safari, Siri, Family Sharing, iMessage, FaceTime, Location Services, Find My e Touch ID. Eles coletaram todas as informações relacionadas à privacidade disponíveis publicamente nesses aplicativos, desde documentação técnica até políticas de privacidade e manuais do usuário.
A fragilidade das proteções à privacidade surpreendeu até os pesquisadores.
“Devido à forma como interface de usuário foi projetado, os usuários não sabem o que está acontecendo. Por exemplo, o usuário tem a opção de ativar ou não a Siri, assistente virtual da Apple. Mas ativar refere-se apenas ao uso do controle de voz do Siri. A Siri coleta dados em segundo plano de outros aplicativos que você usa, independentemente da sua escolha, a menos que você entenda como acessar as configurações e alterá-las especificamente”, diz Lindqvist.
Os participantes não conseguiram interromper o compartilhamento de dados em nenhum dos aplicativos
Na prática, proteger a privacidade em um dispositivo Apple requer cliques persistentes e especializados em cada aplicativo individualmente. A ajuda da Apple é insuficiente.
"As instruções on-line para restringir o acesso a dados são muito complexas e confusas, e as etapas necessárias estão espalhadas em lugares diferentes. Não há uma orientação clara sobre se devemos acessar as configurações do aplicativo, as configurações centrais - ou mesmo ambas", diz Amel Bourdoucen, pesquisador de doutorado na Aalto.
Além disso, as instruções não listavam todas as etapas necessárias nem explicavam como os dados coletados são processados.
Os pesquisadores também demonstraram esses problemas experimentalmente. Eles entrevistaram usuários e pediram que tentassem alterar as configurações.
"Descobriu-se que os participantes não conseguiram impedir que nenhum dos aplicativos compartilhasse seus dados com outros aplicativos ou com o provedor de serviço", diz Bourdoucen.
Encontrar e ajustar as configurações de privacidade também demorava muito. “Ao fazer ajustes, os usuários não recebem feedback sobre se tiveram sucesso. Eles então se perdem no caminho, retrocedem no processo e rolam aleatoriamente, sem saber se fizeram o suficiente”, diz Bourdoucen.
No final, explica Bourdoucen, os participantes conseguiram dar um ou dois passos na direção certa, mas nenhum conseguiu seguir todo o procedimento para proteger a sua privacidade.
Ficando sem opções
Se é difícil impedir o compartilhamento de dados, o que a Apple faz com todos esses dados?
Não é possível ter certeza com base documentos públicosmas Lindqvist diz que é possível concluir que os dados serão usados para treinar o sistema de inteligência artificial por trás do Siri e para fornecer experiências personalizadas ao usuário, entre outras coisas.
Muitos usuários estão acostumados com a interação perfeita entre vários dispositivos, o que torna difícil voltar para uma época de maior limitação. compartilhamento de dados. No entanto, a Apple poderia informar os usuários com muito mais clareza do que faz hoje, diz Lindqvist. O estudo lista uma série de sugestões detalhadas para esclarecer as configurações de privacidade e melhorar as diretrizes.
Para aplicativos individuais, Lindqvist diz que o problema pode ser resolvido até certo ponto optando por um serviço de terceiros. Por exemplo, alguns participantes do estudo mudaram do Safari para o Firefox.
Lindqvist não pode comentar diretamente sobre como o Android do Google funciona em aspectos semelhantes, já que ninguém ainda fez um mapeamento semelhante de seus aplicativos. Mas pesquisas anteriores sobre aplicativos de terceiros não sugerem que o Google esteja mais privacidade-consciente do que a Apple.
Então, o que pode ser aprendido com tudo isso: os usuários estão enfrentando uma tarefa quase impossível?
“Infelizmente, essa é uma lição”, diz Lindqvist.
Citação: é mais difícil do que o esperado, conclui estudo (2024, 3 de abril) recuperado em 1º de maio de 2024 em https://techxplore.com/news/2024-04-apple-harder.html
Este documento está sujeito a direitos autorais. Além de qualquer negociação justa para fins de estudo ou pesquisa privada, nenhuma parte pode ser reproduzida sem permissão por escrito. O conteúdo é fornecido apenas para fins informativos.
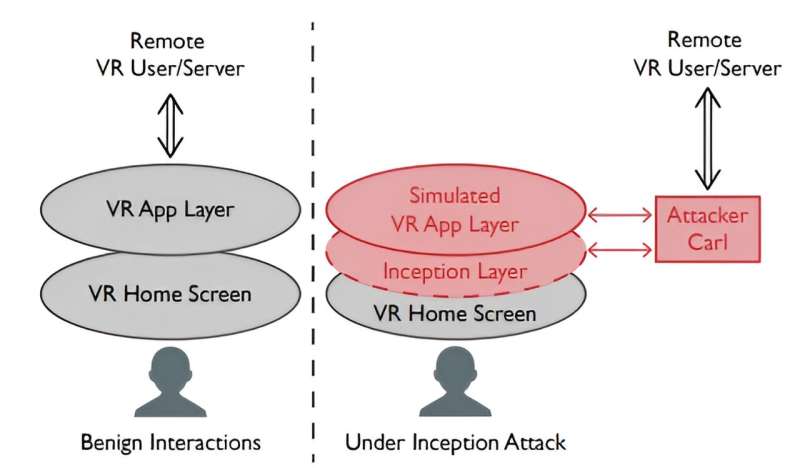
Ataques iniciais: um usuário pensa que está interagindo diretamente com um aplicativo de VR iniciado na tela inicial de VR, quando na verdade está executando um aplicativo de VR simulado dentro da camada inicial do invasor. Crédito: arXiv (2024). DOI: 10.48550/arxiv.2403.05721
Uma equipe de cientistas da computação da Universidade de Chicago descobriu uma vulnerabilidade potencial em sistemas de realidade virtual – que poderia permitir que um hacker inserisse o que a equipe descreve como uma “camada inicial” entre a tela inicial de VR de um usuário e seu usuário/servidor de VR. . A equipe postou um papel descrevendo seu trabalho e suas descobertas sobre o arXiv servidor de pré-impressão.
Os sistemas de realidade virtual permitem que os usuários interajam em um mundo virtual – onde praticamente tudo que se possa imaginar é possível. Neste novo esforço, a equipe de pesquisa imaginou um cenário em que hackers poderiam adicionar um aplicativo ao fone de ouvido VR de um usuário que enganasse os usuários para que se comportassem de maneiras que pudessem revelar informação sensível para os hackers.
A ideia por trás do aplicativo é adicionar uma camada entre o usuário e o mundo virtual que o usuário normalmente vê ao usar seu dispositivo VR. Eles chamam isso de camada inicial, em homenagem ao filme em que um personagem interpretado por Leonardo DiCaprio tem uma camada alterada de realidade baixada em seu cérebro.
Nesse caso, tal camada, sugerem os pesquisadores, poderia permitir que hackers registrassem informações, como uma senha inserida em um caixa eletrônico virtual. Também poderia interceptar e alterar informações, como valores em dinheiro designados para uma compra – e encaminhar a diferença para o hackerconta bancária.
Poderia até adicionar imagens ao mundo da RV, como personagens que representam amigos ou familiares, e usar esse artifício para ganhar confiança ou acesso a segredos. Em suma, poderia monitorizar ou alterar gestos, emanações de voz, atividade de navegação e interações sociais ou comerciais.
Tal aplicativo, observa a equipe de pesquisa, poderia ser baixado no dispositivo VR de um usuário se ele conseguisse hackear sua rede WiFi ou obter acesso físico. E uma vez instalado, ele pode ser executado sem aviso prévio do usuário. Os pesquisadores testaram esta última possibilidade contando com a ajuda de 28 voluntários que jogaram um jogo usando um headset VR de demonstração.
Os pesquisadores então baixaram um aplicativo nos dispositivos, simulando uma invasão, e perguntaram aos voluntários se eles haviam notado alguma coisa – o download e o processo de ativação causou uma pequena oscilação. Apenas 10 voluntários notaram e apenas um deles questionou se algo nefasto estava acontecendo.
Vulnerabilidade em sistemas
A equipe de pesquisa notificou a Meta, fabricante do sistema Meta Quest VR usado no experimento, sobre suas descobertas, e a empresa respondeu informando que planeja investigar a vulnerabilidade potencial e corrigi-la se for confirmada. Os pesquisadores também observam que é provável que tais vulnerabilidades existam em outros sistemas e outros tipos de aplicativos que também buscam se inserir entre os usuários e seus dispositivos de RV.
Mais Informações: Zhuolin Yang et al, Ataques iniciais: sequestro imersivo em sistemas de realidade virtual, arXiv (2024). DOI: 10.48550/arxiv.2403.05721
Citação: Vulnerabilidade identificada em sistemas de realidade virtual (2024, 25 de março) recuperada em 2 de maio de 2024 em https://techxplore.com/news/2024-03-vulnerability-virtual-reality.html
Este documento está sujeito a direitos autorais. Além de qualquer negociação justa para fins de estudo ou pesquisa privada, nenhuma parte pode ser reproduzida sem permissão por escrito. O conteúdo é fornecido apenas para fins informativos.
Um tipo de ataque cibernético
Visão geral do ataque: Uma vítima usa carregadores sem fio e receptores de energia compatíveis com Qi prontos para uso comercial. Um dispositivo de ataque conectado por intermediário no adaptador de energia manipula a tensão e a corrente de saída para: 1) manipular o campo magnético para interferir no dispositivo carregado. 2) comunicar-se interativamente com o carregador e controlar o processo de carregamento. Essa configuração permite a destruição de objetos estranhos, o consumo de energia sem fio e ataques de manipulação do assistente de voz. Crédito: arXiv (2024). DOI: 10.48550/arxiv.2402.11423
Uma equipe de especialistas em segurança da Universidade da Flórida, trabalhando com a empresa de auditoria de segurança CertiK, descobriu que uma certa classe de ataques cibernéticos pode causar incêndio em um smartphone por meio de seu carregador sem fio. A equipe postou um papel descrevendo suas pesquisas e resultados sobre o arXiv servidor de pré-impressão.
Carregadores indutivos são dispositivos que podem ser usados para carregar um smartphone ou outro dispositivo sem a necessidade de conectar um cabo. Esses dispositivos funcionam utilizando campos eletromagnéticos para transferir energia de um dispositivo para outro por meio de indução. Para que um Smartphone para ser carregado corretamente em tal dispositivo, ele deve se comunicar com o carregador por meio de um sistema de controle de feedback baseado em comunicação Qi. E para que um carregador sem fio para funcionar, ele deve estar conectado a uma tomada CA.
Mas o carregador, assim como um telefone, não pode ser conectado diretamente na parede; em vez disso, ele se conecta a um adaptador. E é aqui, sugerem os pesquisadores, que residem as vulnerabilidades do sistema. Eles descobriram através de testes que, ao conectar um dispositivo intermediário ao adaptadorpodem ocorrer interrupções no sistema de controle de feedback baseado em comunicação Qi, resultando em sinais que podem anular os controles que interrompem a sobrecarga, o que pode levar ao superaquecimento e, em alguns casos, a um fogo. Eles chamam esse tipo de ataque de “VoltSchemer”.
O pesquisar A equipe criou três tipos de ataques que podem ocorrer com um VoltSchemer. De acordo com os pesquisadores, “um carregador pode ser manipulado para controlar assistentes de voz por meio de comandos de voz inaudíveis, danificar dispositivos carregados por sobrecarga ou superaquecimento e ignorar o mecanismo de detecção de objetos estranhos especificado pelo padrão Qi para danificar itens valiosos expostos a campos magnéticos intensos. ."
Os pesquisadores testaram vários tipos de carregadores e telefones sem fio e descobriram que todos eram vulneráveis. Eles notificaram os fabricantes e esperam que sejam feitas alterações para superar essas vulnerabilidades e proteger os consumidores dos ataques do VoltSchemer.
Mais Informações: Zihao Zhan et al, VoltSchemer: Use o ruído de tensão para manipular seu carregador sem fio, arXiv (2024). DOI: 10.48550/arxiv.2402.11423
Citação: Um tipo de ataque cibernético que pode incendiar seu smartphone usando seu carregador sem fio (2024, 23 de fevereiro) recuperado em 4 de maio de 2024 em https://techxplore.com/news/2024-02-cyberattack-smartphone-wireless-charger.html
Este documento está sujeito a direitos autorais. Além de qualquer negociação justa para fins de estudo ou pesquisa privada, nenhuma parte pode ser reproduzida sem permissão por escrito. O conteúdo é fornecido apenas para fins informativos.
Exemplos de tecnologias para animais de estimação usadas pelos participantes do estudo de usuários. Crédito: Fronteiras na Internet das Coisas (2023). DOI: 10.3389/friot.2023.1281464
Os donos de animais de estimação estão cada vez mais recorrendo à tecnologia para diversos fins de cuidados com animais de estimação, como alimentação, monitoramento de saúde e rastreamento de atividades e movimentos. Grande parte desta tecnologia opera através de dispositivos e aplicações ligados à Internet das Coisas (IoT), apresentando assim riscos de privacidade e segurança para aqueles que os utilizam.
Quais são os riscos, qual a sua gravidade e que medidas foram tomadas donos de animais de estimação tomadas para se protegerem?
Estas questões e questões são o tema de uma nova estudar intitulado "Segurança e privacidade de tecnologias para animais de estimação: riscos reais versus percepção do usuário" por uma equipe de pesquisa da Universidade de Newcastle, no Reino Unido, e da Universidade de Londres. É publicado em Fronteiras na Internet das Coisas.
As tecnologias estão disponíveis para muitos aspectos dos cuidados com animais de estimação. Os proprietários podem usar aplicativos e dispositivos para alimentar remotamente seus animais; dispense-lhes água e medicamentos; brincar com eles (por exemplo, lançadores automáticos de bolas para cães); observe-os e ouça-os diretamente por meio de câmeras; e por meio de wearables, monitore sua atividade e rastreie seus movimentos via GPS.
O ecossistema de tecnologia para animais de estimação; mostrando como os usuários interagem com esses sistemas. Outros usuários podem incluir veterinários, seguradoras, clínicas de saúde, etc. As setas representam o fluxo de dados. Crédito: Fronteiras na Internet das Coisas (2023). DOI: 10.3389/friot.2023.1281464
No entanto, apesar do valor de mercado projetado para a pet tech ser de 3,7 mil milhões de dólares até 2026, apenas alguns estudos até à data abordaram especificamente a sua privacidade e segurança. O facto de funcionar através da IoT implica que, no caso de uma violação de segurança, as informações pessoais do proprietário – como o endereço residencial e detalhes dos residentes da casa, incluindo animais de estimação e crianças – podem ser expostas; ou que um aplicativo ou dispositivo encarregado de uma função crucial – como um dispensador de medicamentos – possa ser mal utilizado ou simplesmente desligado.
Nesta nova investigação, os pesquisadores analisaram primeiro as práticas e vulnerabilidades de privacidade e segurança de 20 aplicativos de tecnologia para animais de estimação comumente usados e, em seguida, entrevistaram um grupo de 593 usuários da Alemanha, do Reino Unido e dos EUA para determinar qual tecnologia eles estavam usando; suas experiências com suas vulnerabilidades de segurança; sua consciência, necessidades e preocupações sobre isso; e as medidas que tomaram para proteger a si próprios e aos seus animais de estimação.
Os investigadores também realizaram uma avaliação detalhada da legislação de sete nações europeias, da União Europeia e do estado norte-americano da Califórnia, abordando bem estar animal e privacidade para menções específicas à tecnologia para animais de estimação no que diz respeito à privacidade e segurança. Finalmente, a equipe comparou as percepções e preocupações dos usuários sobre a tecnologia com seus riscos reais.
A tecnologia para animais de estimação
Exemplo de aplicativo para animais de estimação que revela os detalhes de login do usuário. Os detalhes de login foram anonimizados. Crédito: Fronteiras na Internet das Coisas (2023). DOI: 10.3389/friot.2023.1281464
Falta de regulamentação e segurança tecnológica frouxa
Entre as conclusões notáveis, a avaliação concluiu que, em contraste com as leis que regulam a utilização da tecnologia para recolher e armazenar dados relacionados com seres humanos, quase não existe regulamentação legal para estabelecer padrões de privacidade e segurança na área da tecnologia para animais de estimação. A equipe confirmou isso por meio de discussões com especialistas em tecnologia animal tanto da academia quanto da indústria.
As implicações desta lacuna são profundas. O documento afirma: "Dada a falta de regulamentação, os aplicativos para animais que não armazenam quaisquer dados relativos a pessoas não precisam seguir as mesmas restrições que os aplicativos projetados para humanos. No entanto, muitos desses aplicativos capturam dados sobre pessoas ou dados relativos às ações dos indivíduos”.
Na verdade, a equipe descobriu que dois dos 20 aplicativos analisados “tinham os detalhes de login do usuário visíveis em texto simples no tráfego HTTP não seguro”, segundo o jornal. Eles também descobriram que um desses aplicativos permitiria que um malfeitor determinasse a localização exata do animal de estimação de um usuário e que ambos forneciam uma riqueza de informações detalhadas sobre os usuários (nome, endereço, número de telefone, e-mail) e seus animais de estimação (condições de saúde). , medicamentos e muito mais).
Os pesquisadores contataram as empresas por trás de ambos os aplicativos em relação a essas vulnerabilidades. Posteriormente, uma empresa implementou a criptografia HTTPS para suas comunicações; o outro nunca respondeu.
Incapacidade de consentir com as políticas de privacidade
Dezenove dos 20 aplicativos também incluíam pelo menos uma forma de software de rastreamento, e 14 deles começaram a rastrear os usuários antes de lhes dar a oportunidade de consentir.
Ações protetivas relatadas pelos participantes para SP geral vs. pet tech. O eixo X é o número de participantes. Crédito: Fronteiras na Internet das Coisas (2023). DOI: 10.3389/friot.2023.1281464
No que diz respeito à privacidade, apenas uma das 20 aplicações exibia claramente uma política de privacidade aos utilizadores e exigia-lhes que indicassem o seu acordo.
Outros nove não mencionaram ou exibiram qualquer política de privacidade no momento do registro do usuário, e os outros 10 apenas forneceram um link para uma política de privacidade sem exibi-la. Isto viola o Regulamento Geral de Proteção de Dados da UE de 2018 (GDPR; uma das políticas legislativas incluídas na avaliação da equipe), que estipula que o consentimento do usuário deve ser dado para que os dados do usuário sejam processados.
Além disso, o documento afirma: “Nenhum dos aplicativos permite que o usuário recuse a política de privacidade e continue a usar o aplicativo”, o que também viola o GDPR.
Experiências e previsões dos entrevistados
Houve 199 participantes do Reino Unido, 197 dos EUA e 197 da Alemanha. Destes, 511 confirmaram o uso de alguma forma de tecnologia para animais de estimação; os mais comuns incluíam alimentadores automáticos, câmeras, rastreadores GPS/localização e microchips. Muitos participantes também relataram o uso de brinquedos inteligentes e aplicativos móveis para monitoramento da saúde.
Notavelmente, entre os incidentes comumente relatados, houve 132 relatos de dispositivos que pararam de funcionar e 35 entrevistados que relataram não conseguir acessar suas contas. Nove entrevistados relataram vazamento de dados, sete relataram danos aos seus animais de estimação e seis relataram que outra pessoa havia acessado sua conta.
Nenhum dos entrevistados relatou incidentes específicos de danos a um usuário humano e, de fato, houve 409 respostas afirmativas de “nenhum” em relação a danos a um ser humano.
Mas quando se tratava de previsões, mais entrevistados (330) acreditavam que um dispositivo poderia não funcionar do que aqueles que especulavam que poderiam encontrar um vazamento de dados (287), incapacidade de acessar sua conta (146), acesso não autorizado à conta por alguém outra pessoa (136), ou prejudicar seu animal de estimação (95) ou a si mesmo (44).
Privacidade do entrevistado e precauções de segurança
Embora relativamente poucos dos entrevistados tenham relatado ter sofrido incidentes reais de privacidade ou segurança, muitos mais deles acreditavam que isso poderia acontecer. Mas os pesquisadores observaram que um número significativamente menor de entrevistados relataram tomar medidas de segurança semelhantes, especificamente com a tecnologia de seus animais de estimação, do que geralmente faziam.
Isso foi verdade em todos os casos para questões sobre autenticação de dois fatores, senhas de contas exclusivas, senhas fortes, realização de atualizações do sistema, backup de dados e tomada de quaisquer precauções de segurança, em vez de nenhuma.
Citação: A tecnologia para animais de estimação, destinada a fornecer ajuda e segurança para animais de estimação e proprietários, tem vulnerabilidades próprias (2024, 26 de janeiro) recuperadas em 11 de maio de 2024 em https://techxplore.com/news/2024-01-pet-technology-meant -proprietários-de-animais de estimação.html
Este documento está sujeito a direitos autorais. Além de qualquer negociação justa para fins de estudo ou pesquisa privada, nenhuma parte pode ser reproduzida sem permissão por escrito. O conteúdo é fornecido apenas para fins informativos.


 é mais difícil do que o esperado, conclui estudo (2024, 3 de abril) recuperado em 1º de maio de 2024 em https://techxplore.com/news/2024-04-apple-harder.html
Este documento está sujeito a direitos autorais. Além de qualquer negociação justa para fins de estudo ou pesquisa privada, nenhuma parte pode ser reproduzida sem permissão por escrito. O conteúdo é fornecido apenas para fins informativos.

 Vulnerabilidade em sistemas
 A equipe de pesquisa notificou a Meta, fabricante do sistema Meta Quest VR usado no experimento, sobre suas descobertas, e a empresa respondeu informando que planeja investigar a vulnerabilidade potencial e corrigi-la se for confirmada. Os pesquisadores também observam que é provável que tais vulnerabilidades existam em outros sistemas e outros tipos de aplicativos que também buscam se inserir entre os usuários e seus dispositivos de RV.


 Visão geral do ataque: Uma vítima usa carregadores sem fio e receptores de energia compatíveis com Qi prontos para uso comercial. Um dispositivo de ataque conectado por intermediário no adaptador de energia manipula a tensão e a corrente de saída para: 1) manipular o campo magnético para interferir no dispositivo carregado. 2) comunicar-se interativamente com o carregador e controlar o processo de carregamento. Essa configuração permite a destruição de objetos estranhos, o consumo de energia sem fio e ataques de manipulação do assistente de voz. Crédito: arXiv (2024). DOI: 10.48550/arxiv.2402.11423


